Kodėl jūsų duomenys verti daugiau nei manote
Įsivaizduokite, kad rytą atsikėlę randate, jog kažkas jau seniai žino jūsų slaptažodžius, banko sąskaitos numerį, namų adresą ir net tai, kokius vaistus vartojate. Skamba kaip blogas filmas? Deja, tai kasdienė realybė milijonams žmonių visame pasaulyje. Kibernetinis saugumas – tai ne tik IT specialistų galvosūkis ar korporacijų problema. Tai kiekvieno iš mūsų reikalas, ypač kai kalbame apie asmeninius duomenis.
Lietuvoje, kaip ir visoje Europoje, asmeninių duomenų apsauga reguliuojama BDAR (Bendrojo duomenų apsaugos reglamento) pagrindu. Tačiau teisinė apsauga – tai tik viena medalio pusė. Kita pusė – tai, ką mes patys darome (arba nedarome), kad apsaugotume savo skaitmeninį gyvenimą. O čia, deja, dažniausiai atsiranda didžiausios spragos.
Šiame straipsnyje pabandysime išnarplioti, kas iš tikrųjų yra kibernetinis saugumas asmeninių duomenų kontekste, kokios grėsmės tyko labiausiai ir – svarbiausia – ką konkrečiai galite padaryti, kad apsaugotumėte save.
Asmeniniai duomenys – kas tai iš tikrųjų?
Daugelis žmonių galvoja, kad asmeniniai duomenys – tai tik vardas, pavardė ir asmens kodas. Bet tikrovė yra daug platesnė ir, tiesą sakant, kiek bauginanti. Asmeniniai duomenys – tai bet kokia informacija, pagal kurią galima tiesiogiai arba netiesiogiai identifikuoti fizinį asmenį.
Taigi į šią kategoriją patenka:
- Akivaizdūs duomenys: vardas, pavardė, asmens kodas, gimimo data, adresas, telefono numeris, el. pašto adresas.
- Finansiniai duomenys: banko sąskaitos numeriai, mokėjimo kortelių duomenys, pajamų informacija.
- Skaitmeniniai pėdsakai: IP adresas, slapukai (cookies), naršymo istorija, buvimo vietos duomenys.
- Biometriniai duomenys: pirštų atspaudai, veido atpažinimo duomenys, balso įrašai.
- Sveikatos duomenys: ligos istorija, vartojami vaistai, psichologinė būklė.
- Socialiniai duomenys: nuotraukos, socialinių tinklų įrašai, ryšiai su kitais žmonėmis.
Štai čia ir prasideda įdomybės. Jūsų telefono programa, kuri seka žingsnius, renka biometrinius duomenis. Internetinė parduotuvė, kurioje perkate, žino jūsų finansinius įpročius. Socialinis tinklas žino, su kuo draugaujate, ką mėgstate ir net kokia jūsų politinė orientacija. Visa tai – asmeniniai duomenys, ir visa tai gali tapti kibernetinių nusikaltėlių taikiniu.
Kaip iš tikrųjų vyksta duomenų vagystė
Populiarioji kultūra mums piešia įsilaužėlių įvaizdį: kažkoks genijus su gobtuvu, kuris žaibiškai spaudinėja klaviatūrą ir per kelias sekundes „nulaužia” sistemas. Tikrovė – kur kas prozaiškesnė ir dėl to dar pavojingesnė.
Sukčiavimas el. paštu (phishing) – tai vienas populiariausių metodų. Gaunate laišką, kuris atrodo kaip iš jūsų banko, „Sodros”, „Lietuvos pašto” ar net draugo. Laiške prašoma paspausti nuorodą ir „patvirtinti duomenis”. Nuoroda veda į suklastotą svetainę, kuri atrodo identiškai originaliai. Įvedate slaptažodį – ir jis iš karto keliauja pas sukčius. Šis metodas veikia todėl, kad žaidžia su emocijomis: skuba, baimė, smalsumas.
Duomenų nutekėjimai iš kompanijų – tai situacijos, kai įsilaužiama ne į jūsų kompiuterį, o į įmonės, kuri saugo jūsų duomenis, sistemas. 2021 metais įvyko vienas didžiausių tokių nutekėjimų istorijoje – „Facebook” duomenų bazėje atsidūrė per 533 milijonų vartotojų duomenys, tarp jų ir daugelio lietuvių. Šiuo atveju jūs nieko negalėjote padaryti – tiesiog buvote klientas, kurio duomenys buvo saugomi netinkamai.
Kenkėjiška programinė įranga (malware) – tai programos, kurios patenka į jūsų įrenginį ir tyliai renka informaciją. Jos gali ateiti per užkrėstus el. pašto priedus, suklastotas programėles ar net per reklamą internete. Kai kurios iš jų – vadinamieji „keyloggers” – tiesiog įrašo viską, ką spausdinate klaviatūra, įskaitant slaptažodžius.
Socialinė inžinerija – galbūt pats klastingiausias metodas. Čia naudojama ne technika, o psichologija. Sukčius gali paskambinti apsimesdamas banko darbuotoju, IT specialistu ar net policijos pareigūnu ir įtikinti jus pačius pasakyti savo duomenis. Lietuvoje tokių atvejų pastaraisiais metais labai padaugėjo.
Slaptažodžiai – mūsų silpniausia vieta
Jei kibernetinis saugumas turėtų vieną didžiausią Achilo kulną, tai būtų slaptažodžiai. Tyrimai rodo, kad dauguma žmonių naudoja tuos pačius kelis slaptažodžius visose paskyrose. Kai kurie naudoja „123456” arba „slaptazodis”. Ir tai – ne tik seneliai ar technologijų nemėgstantys žmonės. Tai daro ir jaunimas, ir IT specialistai.
Kodėl tai problema? Įsivaizduokite, kad naudojate tą patį slaptažodį „Facebook”, el. paštui ir internetinei bankininkystei. Jei nuteka „Facebook” duomenys (o jie jau nutekėjo), sukčiai išbando tą patį slaptažodį kitur – ir štai jie jau jūsų banko sąskaitoje.
Štai keletas konkrečių rekomendacijų, kaip susitvarkyti su slaptažodžiais:
- Naudokite slaptažodžių tvarkyklę. Programos kaip „Bitwarden” (nemokama ir atviro kodo), „1Password” ar „KeePass” generuoja ir saugo sudėtingus, unikalius slaptažodžius kiekvienai paskyrai. Jums tereikia atsiminti vieną pagrindinį slaptažodį.
- Kiekviena paskyra – unikalus slaptažodis. Tai absoliutus minimumas. Jei viena paskyra kompromituojama, kitos lieka saugios.
- Ilgis svarbiau nei sudėtingumas. „Mano katė mėgsta žuvis 2024!” yra daug saugesnis slaptažodis nei „X@9k#”. Ilgi slaptažodžiai, sudaryti iš kelių žodžių, yra sunkiai atspėjami ir lengviau įsimenami.
- Reguliariai keiskite slaptažodžius – ypač jei sužinojote apie duomenų nutekėjimą. Svetainė haveibeenpwned.com leidžia patikrinti, ar jūsų el. paštas buvo kompromituotas.
Dviejų faktorių autentifikacija – paprastas, bet galingas skydas
Dviejų faktorių autentifikacija (2FA) – tai vienas geriausių dalykų, kuriuos galite padaryti savo paskyrų saugumui. Idėja paprasta: net jei kas nors žino jūsų slaptažodį, jis vis tiek negali prisijungti be antro patvirtinimo – paprastai tai yra kodas, siunčiamas į jūsų telefoną arba generuojamas specialios programėlės.
Yra keletas 2FA tipų, ir jie nėra vienodai saugūs:
SMS žinutės – populiariausias, bet ne pats saugiausias variantas. Sukčiai gali atlikti vadinamąją „SIM swapping” ataką – įtikinti operatorių perkelti jūsų numerį į jų SIM kortelę. Vis dėlto SMS 2FA yra daug geriau nei visai jo neturėti.
Autentifikatoriaus programėlės – tokios kaip „Google Authenticator”, „Authy” ar „Microsoft Authenticator” – yra saugesnė alternatyva. Jos generuoja kodą, kuris galioja tik 30 sekundžių, ir veikia be interneto ryšio.
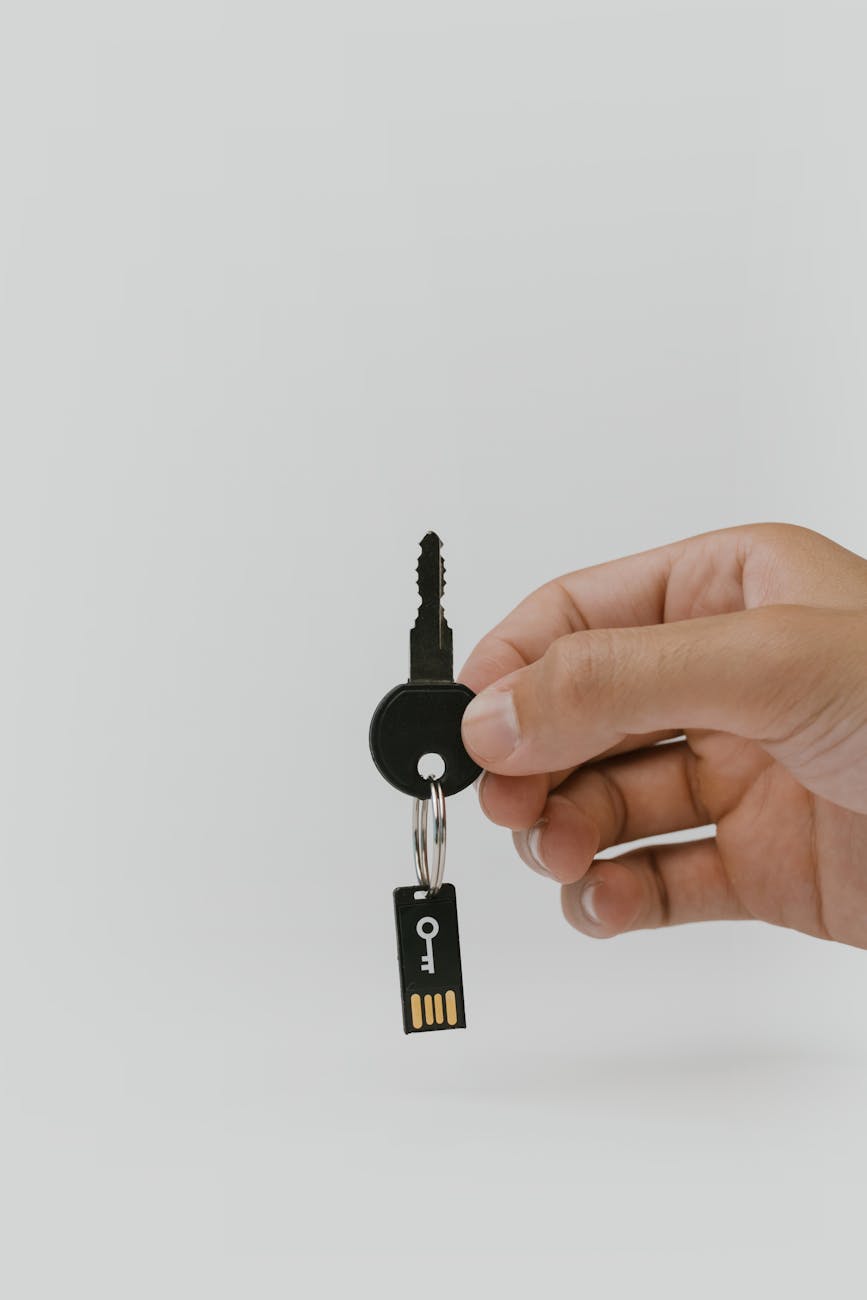
Fiziniai saugumo raktai – pavyzdžiui, „YubiKey” – tai mažas USB įrenginys, kurį reikia fiziškai prijungti prie kompiuterio. Tai pats saugiausias variantas, bet ir brangiausias bei mažiausiai patogus kasdieniam naudojimui.
Praktinis patarimas: įjunkite 2FA bent jau el. paštui, bankininkystei ir socialiniams tinklams. El. paštas ypač svarbus, nes dažnai naudojamas slaptažodžiams atstatyti – jei kas nors gauna prieigą prie jūsų el. pašto, jis gali atstatyti slaptažodžius visose kitose paskyrose.
Privatumas internete – mitas ar realybė?
Čia prasideda filosofiškesnė diskusija. Ar apskritai įmanoma turėti privatumą šiuolaikiniame internete? Atsakymas – taip, bet reikia pastangų ir tam tikrų kompromisų.
Pirmiausia – naršyklė. „Google Chrome” yra populiariausia naršyklė pasaulyje, bet ji taip pat renka didžiulį kiekį duomenų apie jūsų naršymo įpročius. Alternatyvos: „Firefox” – atviro kodo, labiau orientuota į privatumą; „Brave” – automatiškai blokuoja reklamas ir sekimo slapukus; „Tor Browser” – maksimalus anonimiškumas, bet lėtesnis.
Paieškos sistema – dar viena svarbi grandis. „Google” žino apie jus beveik viską, ką ieškojote per pastaruosius metus. Alternatyvos: „DuckDuckGo” – neseka vartotojų, gana geri paieškos rezultatai; „Startpage” – naudoja „Google” rezultatus, bet be sekimo.
VPN (virtualus privatus tinklas) – dažnai reklamuojamas kaip stebuklinga privatumo priemonė, bet reikia suprasti, ką jis iš tikrųjų daro. VPN slepia jūsų IP adresą nuo lankomų svetainių ir šifruoja srautą nuo interneto tiekėjo. Tačiau jis neapsaugo nuo slapukų, nepaslepia jūsų nuo „Google” ar „Facebook”, jei esate prisijungę. Patikimi VPN tiekėjai: „Mullvad”, „ProtonVPN” (turi nemokamą planą), „ExpressVPN”. Svarbu: venkite nemokamų VPN – jie dažnai patys renka ir parduoda jūsų duomenis.
Socialiniai tinklai – čia privatumo galimybės ribotos, bet vis tiek galima ką nors padaryti. Peržiūrėkite privatumo nustatymus, apribokite, kas mato jūsų įrašus, ir pagalvokite, ar tikrai reikia dalintis kiekviena gyvenimo detale. Kiekvienas jūsų įrašas, reakcija ir komentaras – tai duomenys, kurie naudojami jūsų profiliui sudaryti.
Kai nutinka blogiausia – ką daryti po duomenų vagystės
Net ir darydami viską teisingai, galite tapti duomenų vagystės auka – tiesiog dėl to, kad kažkuri įmonė, kuriai patikėjote savo duomenis, buvo nulaužta. Todėl svarbu žinoti, ką daryti tokiu atveju.
Pirmas žingsnis – patvirtinkite incidentą. Jei gaunate pranešimą apie galimą duomenų nutekėjimą, pirmiausia patikrinkite, ar jis tikras. Eikite tiesiai į įmonės oficialią svetainę (ne per laiške esančią nuorodą!) ir ieškokite informacijos. Patikrinkite haveibeenpwned.com.
Antras žingsnis – nedelsiant keiskite slaptažodžius. Pirmiausia – el. pašto, paskui – visų kitų paskyrų, kuriose naudojote tą patį slaptažodį.
Trečias žingsnis – įjunkite 2FA visur, kur dar neįjungėte.
Ketvirtas žingsnis – informuokite banką, jei buvo nutekinti finansiniai duomenys. Bankai gali užblokuoti korteles ir stebėti įtartinas operacijas.
Penktas žingsnis – pranešimas institucijoms. Lietuvoje apie asmens duomenų pažeidimus galima pranešti Valstybinei duomenų apsaugos inspekcijai (VDAI). Jei patyrėte finansinių nuostolių – kreipkitės į policiją.
Šeštas žingsnis – stebėkite savo finansines operacijas ateinančias kelias savaites ar net mėnesius. Sukčiai ne visada veikia iš karto – kartais laukia, kol aukos budrumas sumažėja.
Skaitmeninis higiena – kai saugumas tampa įpročiu
Kibernetinis saugumas nėra kažkas, ką padarote vieną kartą ir užmirštate. Tai – kaip dantų valymas ar rankų plovimas. Reguliarūs, paprasti veiksmai, kurie ilgainiui tampa įpročiu ir apsaugo nuo daugelio problemų.
Keletas dalykų, kuriuos verta įtraukti į savo skaitmeninę rutiną:
Atnaujinkite programinę įrangą. Tie erzinantys pranešimai apie atnaujinimus – tai ne tik naujos funkcijos. Dažnai tai yra saugumo pataisymai, kurie taisomi žinomos pažeidžiamybės. Įrenginys su pasenusia programine įranga yra kaip namas su atrakintomis durimis.
Atsarginės kopijos – būtinybė, ne prabanga. Išpirkos reikalaujančios programos (ransomware) užšifruoja visus jūsų failus ir reikalauja pinigų už jų atrakinimą. Jei turite atsarginę kopiją, galite tiesiog ištrinti viską ir atkurti iš kopijos. Laikykitės „3-2-1” taisyklės: 3 kopijos, 2 skirtingose laikmenose, 1 ne toje pačioje fizinėje vietoje (pvz., debesyje).
Viešasis Wi-Fi – naudokite atsargiai. Kavinės, oro uostai, viešbučiai – visi šie tinklai gali būti nesaugūs. Niekada nedarykite bankinių operacijų per viešąjį Wi-Fi be VPN. Jei galite – naudokite telefono mobilųjį internetą vietoj viešojo Wi-Fi.
Reguliariai peržiūrėkite, kokioms programoms suteikėte leidimus. Žibintuvėlio programa, kuri nori prieigos prie jūsų kontaktų ir vietos – tai raudona vėliavėlė. Telefono nustatymuose galite patikrinti ir atšaukti nereikalingus leidimus.
Būkite skeptiški. Jei kažkas atrodo per gerai, kad būtų tiesa – greičiausiai taip ir yra. Jei kažkas skubina, baugina ar žada dideles prizas – sustokite ir pagalvokite. Sukčiai žaidžia su emocijomis, o emocijos išjungia kritinį mąstymą.
Skaitmeninis saugumas – ne paranoja, o atsakomybė sau
Galbūt perskaitę šį straipsnį jaučiate tam tikrą nerimą. Tai normalu. Bet svarbu nepasiduoti dviem kraštutinumams: visiškai ignoruoti grėsmes arba tapti paranojišku ir bijoti naudotis internetu.
Tiesa tokia, kad absoliutaus saugumo nėra – nei skaitmeniniame, nei fiziniame pasaulyje. Bet galima labai ženkliai sumažinti riziką, ir tam nereikia būti IT specialistu. Pakanka kelių paprastų įpročių: unikalūs slaptažodžiai, dviejų faktorių autentifikacija, atnaujinta programinė įranga ir sveika dozė skepticizmo.
Asmeniniai duomenys – tai jūsų skaitmeninis tapatumas. Jie verti apsaugos ne mažiau nei jūsų fizinis turtas. O gal net daugiau – nes pavogti pinigai kartais grąžinami, bet pavogta tapatybė gali persekioti metus ar net dešimtmečius.
Pradėkite nuo mažo. Šiandien – patikrinkite, ar jūsų el. paštas buvo kompromituotas. Rytoj – įdiekite slaptažodžių tvarkyklę. Poryt – įjunkite 2FA svarbiausiosiose paskyrose. Žingsnis po žingsnio, ir po mėnesio jūsų skaitmeninis gyvenimas bus nepalyginamai saugesnis nei šiandien. O tai – tikrai verta pastangų.